Cyberattaque contre les supermarchés français : Intermarché, Leclerc et Super U visés, des millions d'euros de marchandises en danger

Une alerte relayée ce 12 octobre 2026
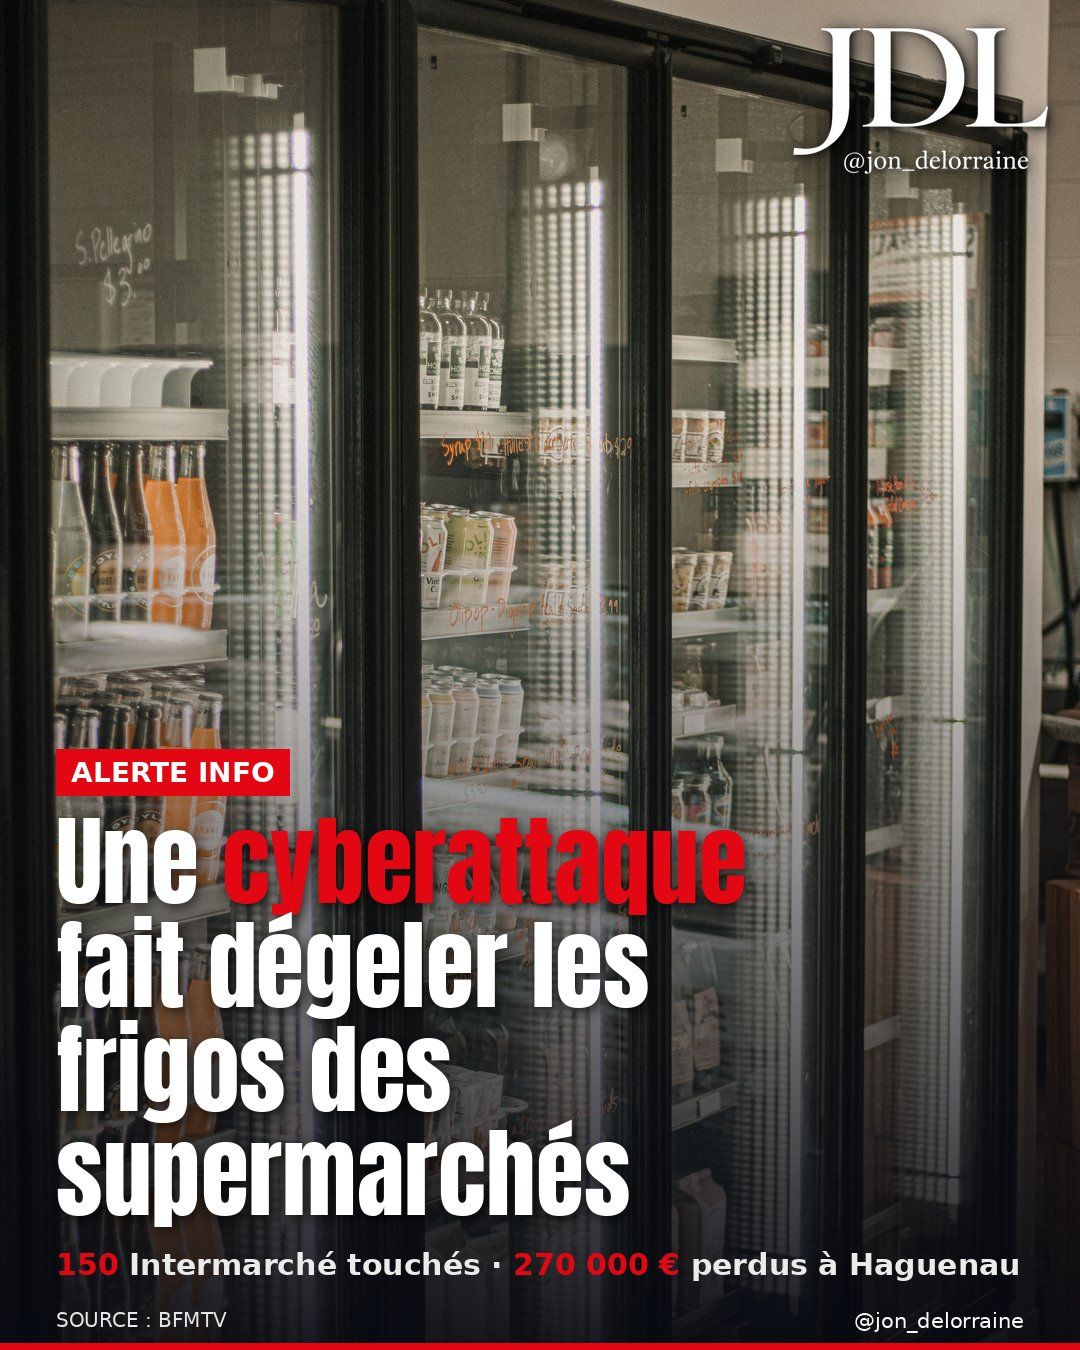
Ce lundi 12 octobre 2026, le compte X de Jon De Lorraine (@jon_delorraine) signale une cyberattaque d’ampleur visant plusieurs grandes enseignes de distribution françaises. Selon lui, Intermarché, Leclerc, Super U et d’autres enseignes seraient touchées par une attaque informatique ciblant directement leurs installations, avec des millions d’euros de marchandises potentiellement menacés.
 Jon De Lorraine@jon_delorraine
🔴 ALERTE INFO 🇫🇷 — UNE CYBERATTAQUE D'AMPLEUR FRAPPE LES SUPERMARCHÉS FRANÇAIS : DES MILLIONS D'EUROS DE MARCHANDISES MENACÉS !
Intermarché, Leclerc, Super U et d'autres enseignes seraient touchés par une attaque informatique visant directement leurs installations
À noter : les informations qui suivent s’appuient sur les éléments disponibles à l’heure de la publication. Certains détails restent à confirmer par les enseignes concernées ou par les autorités compétentes.
Ce que l’on sait de l’attaque
Selon les premières informations rapportées par Le Monde, plusieurs centaines de supermarchés Intermarché et de magasins affiliés à la Coopérative U auraient été victimes d’une cyberattaque visant leurs installations frigorifiques. C’est la spécificité de cette offensive qui retient l’attention : les pirates ne se seraient pas contentés de paralyser des systèmes administratifs ou de dérober des données clients. Ils auraient pris pour cible les équipements de régulation thermique, c’est-à-dire les chaînes du froid qui maintiennent en état les produits frais, les surgelés et les produits laitiers.
Pour un supermarché, les chambres froides ne sont pas une commodité annexe. Elles représentent une part très significative de la valeur du stock en rayon. Une panne prolongée, qu’elle soit mécanique ou provoquée, peut rendre impropres à la consommation des milliers de produits en quelques heures. Le coût n’est alors pas seulement financier : il touche directement l’approvisionnement des ménages et oblige les magasins à détruire des volumes considérables de marchandises.
Pourquoi viser les frigos plutôt que les caisses ?
La question mérite d’être posée. Une attaque classique contre un réseau de grande distribution cherche généralement à bloquer les systèmes de paiement, à extorquer une rançon en échange du déblocage des caisses, ou à voler des données personnelles. Ici, la cible semble différente.
Les systèmes de gestion des températures dans les grandes surfaces sont depuis plusieurs années connectés à des réseaux informatiques centralisés. Cette connexion permet une surveillance à distance, des économies d’énergie et une réactivité accrue en cas de panne. Elle crée aussi une surface d’attaque que n’avaient pas les installations d’ancienne génération. En d’autres termes, plus un équipement est intelligent et connecté, plus il peut être pris en otage.
Cette logique s’applique à l’ensemble de ce qu’on appelle les systèmes industriels connectés : chaînes de production, réseaux électriques, traitement de l’eau, mais aussi, donc, la logistique du froid dans la grande distribution. Quand ces systèmes tombent sous le contrôle d’un acteur malveillant, les conséquences sont physiques et immédiates, pas seulement informatiques.
Une facture qui dépasse le seul coût informatique
Le vrai coût d’une telle attaque ne se lit pas dans la ligne « remise en état des serveurs » d’un bilan. Il se calcule en tonnes de marchandises détruites, en ruptures de stock dans les rayons, en livraisons retardées, en perte de confiance des fournisseurs et des clients, et en heures supplémentaires mobilisées pour rétablir les systèmes manuellement.
Pour les coopératives comme Système U, dont les magasins sont souvent exploités par des commerçants indépendants affiliés, chaque heure de dysfonctionnement est une heure à la charge de l’exploitant local. Ce n’est pas le siège qui supporte la perte d’un stock de viande ou de crème fraîche : c’est le commerçant de quartier, avec sa trésorerie propre.
Ce que cela révèle sur la sécurité des infrastructures commerciales
Une cyberattaque de cette nature pose une question que les directions informatiques des grandes enseignes ne peuvent plus différer : jusqu’où la centralisation des systèmes connectés crée-t-elle une vulnérabilité systémique ?
Lorsqu’un même réseau pilote les installations frigorifiques de plusieurs centaines de magasins, une seule faille peut provoquer une défaillance en cascade. La mutualisation des infrastructures numériques réduit les coûts à court terme. Elle concentre aussi les risques. Ce que gagne l’enseigne en efficacité opérationnelle, elle peut le perdre en une nuit si un point d’entrée unique est compromis.
La réponse ne consiste pas à débrancher les systèmes intelligents, mais à segmenter les réseaux, à multiplier les sauvegardes locales et à définir des procédures de fonctionnement dégradé qui permettent à chaque magasin de tenir sans dépendre du centre. C’est une architecture plus coûteuse à construire. Elle est moins vulnérable que son alternative.
Ce que l’on attend dans les prochaines heures
À l’heure de la publication de cet article, ni Intermarché, ni la Coopérative U, ni les autorités françaises compétentes en matière de cybersécurité n’ont publié de communiqué officiel confirmant l’ensemble des éléments en circulation. Les premiers bilans chiffrés, la nature exacte du vecteur d’attaque et l’identité des responsables restent à établir.
Belgique Infos suivra l’évolution de cette situation et mettra à jour cet article dès que des informations vérifiées seront disponibles.