Un Ledger acheté chez MediaMarkt en Allemagne aurait été compromis à l'ouverture de la boîte

Par la Team Belgique Infos — 12 octobre 2026
 Johannes (4, 4)@0xJohannes_
UPDATE: I can confirm that the Ledger supply chain is compromised in Europe as well. @Ledger should initiate an immediate product recall to protect users.
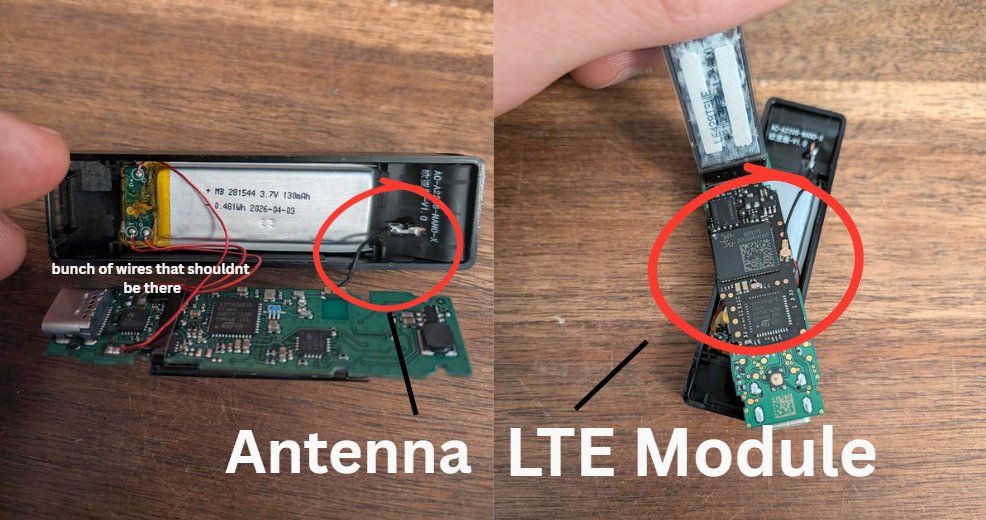
I just purchased a second device from a different Mediamarkt location today, recorded the unboxing process, and discovered
 Johannes (4, 4)@0xJohannes_
Here is the video proof, fresh device, directly from the store, video quality is kinda bad, sorry
 ▶ Voir la vidéo sur X
Le 12 octobre 2026, un utilisateur X se présentant sous le pseudonyme Johannes (4, 4) (@0xJohannes_) a publié une série de messages affirmant avoir acheté un deuxième appareil Ledger dans un magasin MediaMarkt en Allemagne, dans un point de vente différent du premier, et avoir constaté à l’ouverture que ce nouvel appareil était, selon lui, lui aussi compromis. Johannes dit avoir filmé le déballage pour en apporter la preuve, et appelle Ledger à déclencher immédiatement un rappel de ses produits en Europe.
Ce que Johannes affirme avoir trouvé
Dans ses publications du 12 octobre 2026, Johannes indique qu’il s’agit d’une mise à jour d’une alerte qu’il avait déjà lancée. Il précise avoir choisi un point de vente MediaMarkt différent pour écarter l’hypothèse d’un problème isolé à un seul magasin ou à un seul lot. Selon lui, le résultat est identique : l’appareil présente des signes de compromission, c’est-à-dire des indices laissant penser que quelqu’un ou quelque chose a modifié l’appareil ou son contenu avant même que l’acheteur ne l’ouvre.
Il affirme avoir enregistré le déballage en vidéo, qu’il a partagée en pièce jointe à ses messages. Il reconnaît lui-même que la qualité de l’image n’est pas optimale.
Johannes conclut que la chaîne d’approvisionnement de Ledger est compromise en Europe, et demande à la marque d’agir sans délai.
Ces affirmations sont celles de leur auteur. Elles n’ont, à l’heure de la publication de cet article, pas été confirmées ni infirmées par Ledger.
Ce qu’est un Ledger, et pourquoi une compromission en amont est un problème sérieux
Un Ledger est un portefeuille matériel : un petit appareil physique conçu pour stocker les clés cryptographiques qui donnent accès à des cryptomonnaies. L’idée est simple : en gardant ces clés hors d’internet, on les protège des pirates informatiques.
La sécurité d’un tel appareil repose sur une hypothèse fondamentale : qu’il n’a jamais été ouvert ni modifié entre le moment où il quitte l’usine et celui où l’acheteur l’allume pour la première fois. Si quelqu’un a pu intervenir sur l’appareil entre ces deux moments, la promesse de sécurité s’effondre. Un appareil modifié en amont peut, par exemple, avoir été configuré pour transmettre les clés privées de l’utilisateur à un tiers, ou pour utiliser des clés déjà connues de l’attaquant.
C’est précisément ce type d’attaque que l’on appelle une attaque sur la chaîne d’approvisionnement : elle ne cible pas l’utilisateur final directement, mais intervient pendant le transport ou la distribution du produit. Elle est particulièrement redoutable parce que la victime ne soupçonne rien : elle achète un produit neuf, dans son emballage d’origine, dans un grand magasin connu.
MediaMarkt et Ledger : ce que cela implique pour les acheteurs belges
MediaMarkt est présent en Belgique et distribue des appareils Ledger dans ses rayons. Si les affirmations de Johannes devaient être confirmées et si le problème touchait l’ensemble de la chaîne d’approvisionnement européenne, cela concernerait potentiellement tout acheteur ayant acquis un appareil Ledger dans un point de vente physique en Europe, y compris en Belgique.
À ce stade, rien ne permet d’affirmer que la situation décrite par Johannes dépasse son expérience personnelle. Mais la nature même du risque invoqué mérite qu’on le prenne au sérieux : avec un portefeuille matériel compromis, l’utilisateur peut perdre l’intégralité des fonds qu’il y transfère, sans aucun recours possible. Les transactions en cryptomonnaies sont irréversibles.
Ce que Ledger devrait faire, et ce que les acheteurs peuvent faire en attendant
Ledger dispose d’un mécanisme officiel pour vérifier l’authenticité d’un appareil : lors de la première connexion, l’appareil est censé prouver cryptographiquement qu’il est bien un produit Ledger légitime. Ce processus, s’il est correctement implémenté, devrait détecter un appareil dont le firmware a été remplacé. Mais il ne protège pas contre toutes les formes de manipulation matérielle.
La réponse adaptée de Ledger serait de réagir publiquement, d’enquêter sur sa chaîne de distribution en Europe et, si un problème est confirmé, d’organiser un rappel et un remplacement des appareils concernés. Le silence ou la minimisation dans une telle situation aggravent le problème : chaque heure sans communication officielle est une heure pendant laquelle un utilisateur peut transférer des fonds sur un appareil potentiellement piégé.
Pour quiconque a acheté un Ledger récemment dans un point de vente physique en Europe : ne transférez pas de fonds sur l’appareil tant que Ledger n’a pas communiqué sur ce sujet. Si vous avez déjà transféré des fonds, consultez la documentation officielle de Ledger sur la vérification de l’authenticité d’un appareil, et envisagez de transférer vos actifs vers une adresse générée depuis un environnement que vous contrôlez entièrement.
La sécurité d’un portefeuille matériel vaut exactement ce que vaut la chaîne qui l’a amené jusqu’à vous.